Seguridad
Cómo proteger una cuenta de exchange antes de depositar: 10 controles
Checklist práctico para proteger una cuenta de Binance, OKX u otro exchange: correo, contraseña, 2FA, passkey, antiphishing, retiros y redes.
Una persona que busca cómo proteger su cuenta antes de depositar no necesita una promesa de “seguridad total”. Necesita saber qué configurar, qué verificar y en qué orden. La mayoría de los incidentes personales empieza con una contraseña reutilizada, un falso anuncio, un código entregado por chat o una transferencia por la red equivocada.
Esta lista sirve como control previo para Binance, OKX y otros exchanges; si todavía estás decidiendo plataforma, empezá por la comparación de Binance y OKX en Argentina. Fue revisada el 28 de julio de 2026 contra guías públicas de ambas plataformas. Las capturas son reales, se tomaron sin iniciar sesión y no contienen datos personales; no son interfaces simuladas.
Qué muestran las guías oficiales
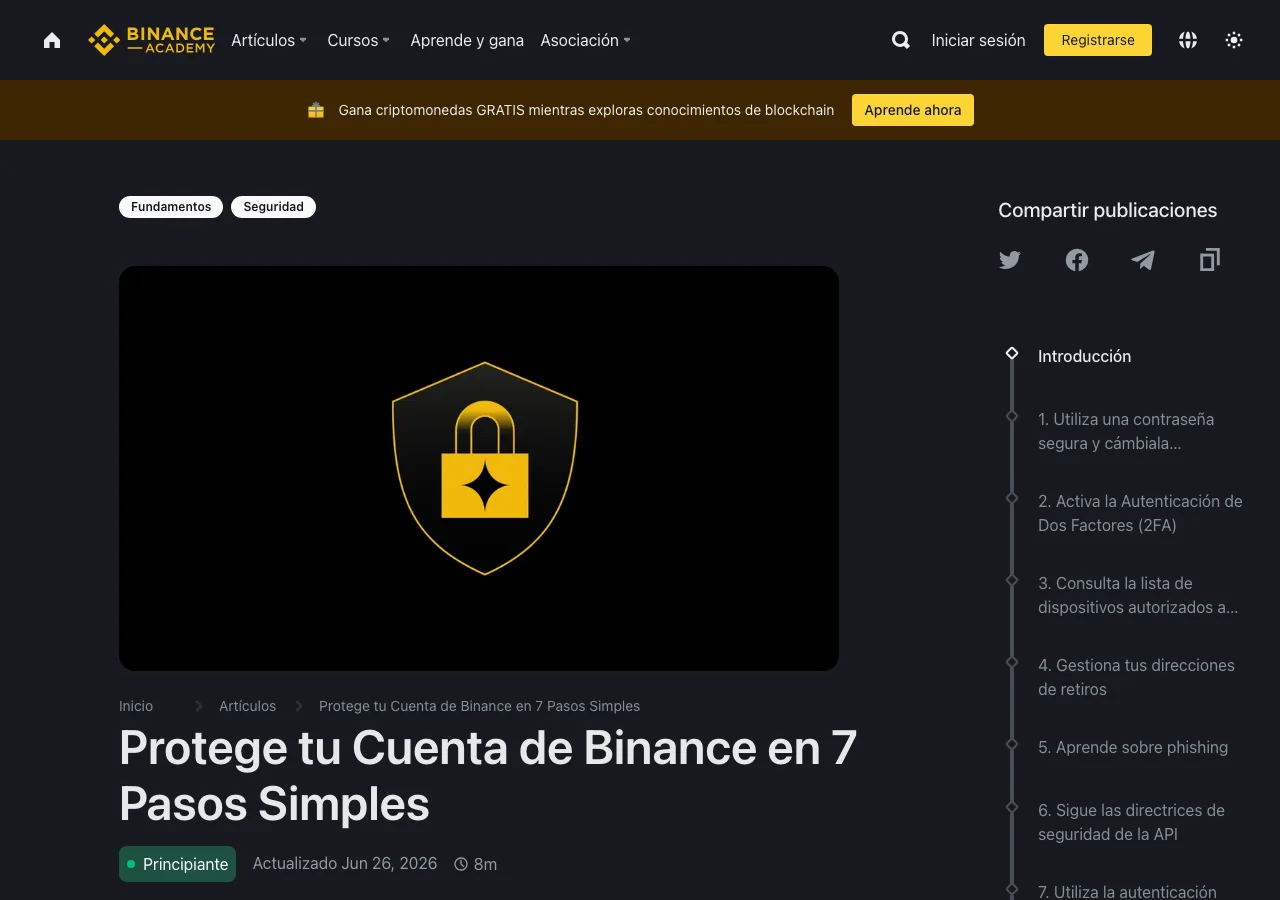
La guía oficial de Binance Academy recomienda, entre otros puntos, activar 2FA, revisar dispositivos autorizados, administrar direcciones de retiro y reconocer intentos de phishing.
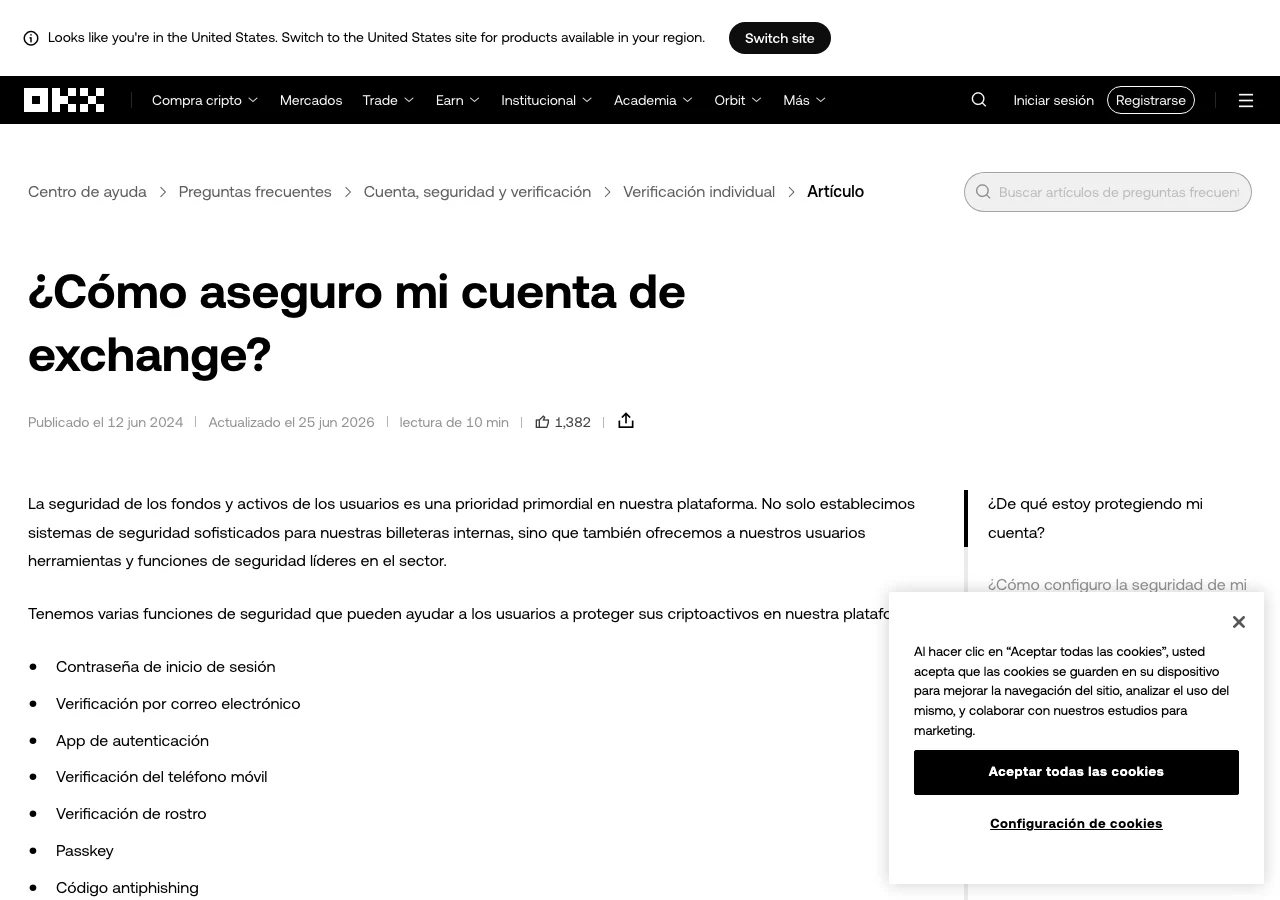
La guía oficial de seguridad de OKX enumera contraseña, verificación de correo, app autenticadora, teléfono, reconocimiento facial, passkey y código antiphishing. La interfaz exacta puede cambiar; entrá siempre desde el dominio oficial y seguí el menú de seguridad visible en tu propia cuenta.
1. Creá una contraseña exclusiva
No reutilices la contraseña del correo, redes sociales ni otros servicios financieros. Generá una clave larga y aleatoria con un administrador de contraseñas. Si otro sitio sufre una filtración, una clave exclusiva evita que esa misma combinación abra también tu exchange.
Comprobación: buscá la contraseña guardada en tu administrador y confirmá que no aparece asociada a ningún otro dominio.
2. Protegé primero el correo
El correo suele intervenir en restablecimientos y avisos. Debe tener contraseña exclusiva y segundo factor. Revisá sesiones activas, dispositivos conectados y reglas de reenvío: una regla desconocida podría desviar mensajes sin pedir un nuevo inicio de sesión.
Comprobación: cerrá sesiones que no reconozcas y eliminá reglas de reenvío que no hayas creado.
3. Activá 2FA con una app, passkey o llave física
El SMS es mejor que no tener segundo factor, pero depende de la seguridad de la línea telefónica. Cuando la plataforma y tus dispositivos lo permitan, preferí una app autenticadora, una passkey o una llave física. Registrá un método de respaldo seguro para no depender de un único teléfono.
Nunca compartas un código temporal. El soporte legítimo no necesita que le dictes un código para “cancelar” un retiro; pedirlo es una de las señales de alerta más frecuentes.
4. Guardá la recuperación fuera del teléfono principal
Conservá códigos de recuperación y datos necesarios para recuperar el autenticador en un medio cifrado o una copia física protegida. No los dejes como una foto que se sincroniza automáticamente con la misma cuenta de nube que intentás proteger.
Comprobación: asegurate de poder recuperar el acceso si perdés el teléfono, sin guardar el secreto junto a la contraseña.
5. Configurá el código antiphishing
Si el exchange ofrece un código antiphishing, elegí una frase que no uses en otro lugar. Los mensajes auténticos deberían mostrarla según las condiciones de la plataforma. Su ausencia o una frase incorrecta es una señal para no tocar enlaces y entrar desde el marcador habitual.
El código ayuda, pero no vuelve auténtico a un mensaje por sí solo: verificá también remitente, dominio y acción solicitada.
6. Entrá desde un marcador verificado
Escribí manualmente el dominio oficial la primera vez, revisalo y guardalo como marcador. Evitá acceder desde anuncios, mensajes directos o resultados patrocinados. Un dominio malicioso puede cambiar una letra o usar un subdominio engañoso.
Los dominios principales revisados para esta guía son binance.com y okx.com. Para leer una dirección sospechosa carácter por carácter, seguí cómo verificar el dominio y los canales oficiales. Nadie que se presente como soporte debería pedir contraseña, frase semilla, código 2FA ni una transferencia de “verificación”.
7. Limitá los retiros
Activá lista blanca de direcciones o controles equivalentes cuando existan. Si hay un período de espera para agregar una dirección nueva, no lo elimines por apuro: esa demora puede darte tiempo para reaccionar ante un cambio no autorizado.
Antes de aprobar, compará el inicio y el final de la dirección con el destino. Algunos programas maliciosos reemplazan el contenido del portapapeles.
8. Verificá activo, red y memo
Deben coincidir tres elementos: activo, red seleccionada en origen y destino, y memo o tag cuando el receptor lo exige. “USDT” describe el activo, no una única red. Elegir una red incompatible puede requerir una recuperación costosa o resultar irrecuperable.
Comprobación: revisá en la pantalla de depósito del destino el nombre exacto de la red y si exige memo antes de abrir la pantalla de retiro del origen. El procedimiento completo está en cómo retirar cripto sin equivocarte de red.
9. Hacé una transferencia de prueba
Para una dirección nueva, enviá primero un monto pequeño que supere el mínimo y tenga sentido frente al costo de red. Esperá las confirmaciones y comprobá que llegó a la cuenta correcta. Solo después evaluá mover el resto.
La prueba reduce el impacto de un error de dirección o red, pero no elimina el riesgo de mercado ni garantiza futuras transferencias. Si el envío no aparece, revisá qué hacer cuando un retiro no llega o cuando un depósito no se acredita.
10. Prepará un plan de reacción
Guardá los canales oficiales de soporte y ubicá, antes de necesitarlos, las opciones para cerrar sesiones, cambiar credenciales, congelar la cuenta y revocar claves API. Si sospechás un acceso, protegé primero el correo, cambiá credenciales desde un dispositivo confiable, cerrá sesiones desconocidas y conservá capturas e identificadores.
No pagues a supuestos “recuperadores” que prometen revertir una transacción a cambio de un adelanto.
Control final antes de fondear
Marcá cada punto solo después de comprobarlo:
- contraseña exclusiva guardada en un administrador;
- correo protegido con segundo factor y sin reenvíos extraños;
- 2FA, passkey o llave configurada con recuperación separada;
- dominio oficial guardado como marcador;
- código antiphishing y alertas activados cuando existan;
- controles de retiro configurados;
- activo, red, memo y dirección revisados;
- transferencia pequeña completada correctamente;
- canales oficiales y plan de reacción guardados.
Si algún punto queda pendiente, resolvelo antes de depositar una suma importante. Una promoción o comisión baja no compensa una cuenta mal protegida.
Fuentes oficiales
Riesgo: estos controles reducen errores comunes, pero no garantizan que una plataforma, cuenta o activo esté libre de riesgos. Nunca compartas claves privadas ni frases semilla.