Seguridad
2FA y SIM swap: cómo blindar el acceso a tu cuenta
Por qué el SMS es el segundo factor más débil, qué método elegir y cómo reaccionar si sospechás que perdiste el control de tu número.
El segundo factor de autenticación es el control que más reduce el riesgo de que otra persona entre a tu cuenta. Pero no todos los segundos factores protegen lo mismo. Un código por SMS depende de tu línea telefónica, y la línea telefónica es justamente lo que ataca el fraude conocido como SIM swap.
Esta guía explica qué método elegir, cómo configurarlo y qué hacer si sospechás que perdiste el control de tu número. Fue revisada el 15 de septiembre de 2026 sobre documentación pública, sin iniciar sesión.
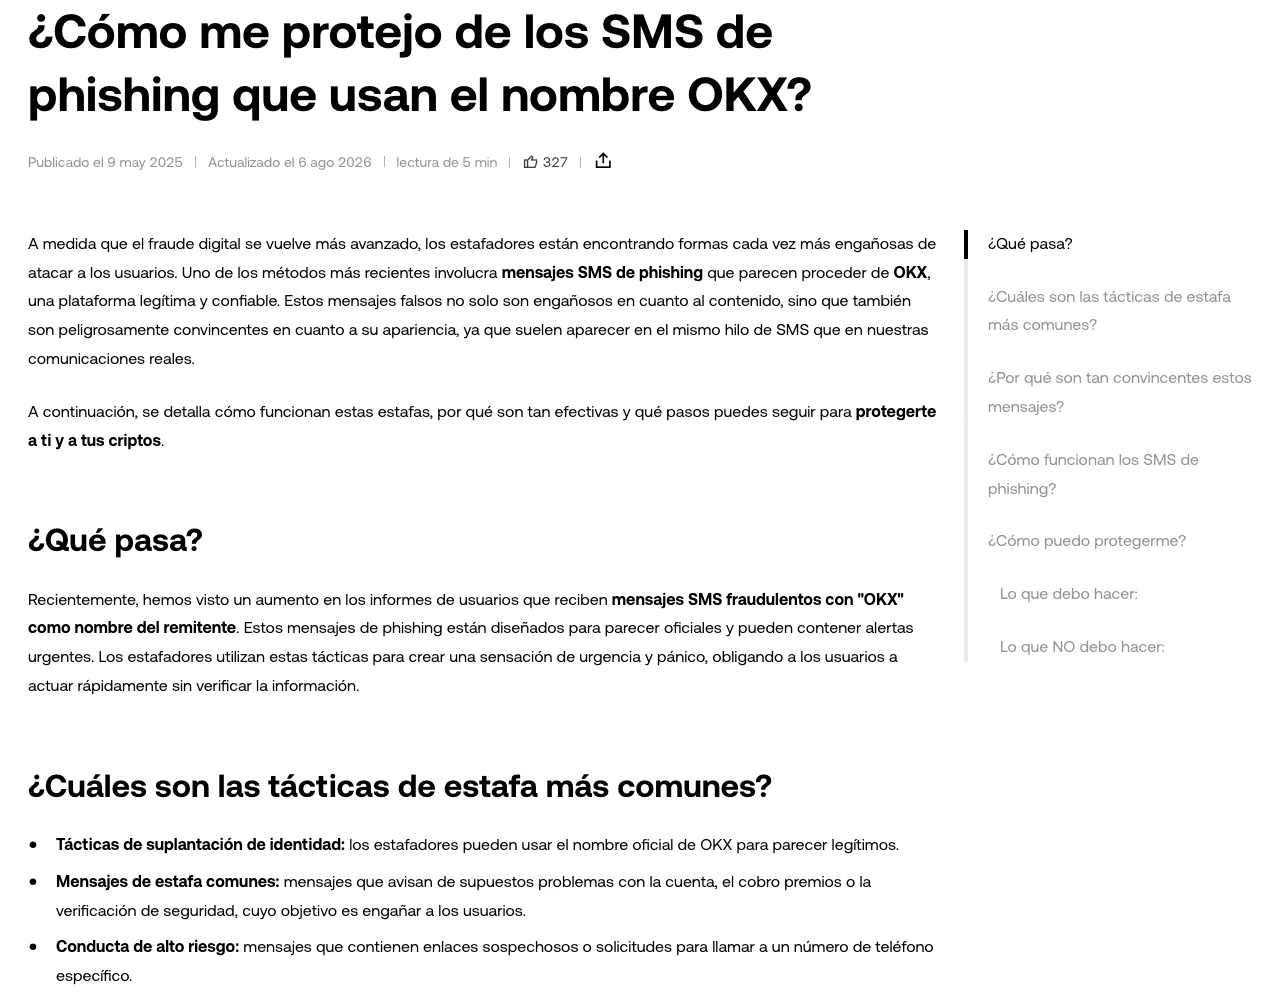
La captura corresponde a la guía oficial de OKX sobre SMS de phishing. Los mensajes fraudulentos suelen imitar el nombre de la plataforma y aparecer incluso en el mismo hilo de conversación que los mensajes legítimos.
Qué es un SIM swap
Es el traspaso de tu número a una línea controlada por otra persona. Se consigue con datos personales obtenidos previamente —filtraciones, redes sociales, phishing— y, en algunos casos, con la colaboración involuntaria de un canal de atención.
Si el atacante controla tu número, recibe los SMS de verificación y los códigos de restablecimiento. Por eso el SMS es el segundo factor más débil de los disponibles.
Señal temprana: tu teléfono pierde señal de red sin motivo y no la recupera, mientras el wifi sigue funcionando. Si eso ocurre, tratalo como una emergencia, no como una falla del operador.
Qué método elegir
| Método | Qué protege | Debilidad principal |
|---|---|---|
| SMS | Mejor que nada | Depende de la línea telefónica |
| App autenticadora | Código local en el dispositivo | Pérdida del teléfono sin respaldo |
| Passkey | Vinculada al dispositivo y al dominio | Requiere soporte de la plataforma |
| Llave física | Resistente a phishing remoto | Costo y necesidad de respaldo |
El orden de preferencia práctico es: llave física o passkey cuando estén disponibles, después app autenticadora, y SMS solo como último recurso o método de respaldo.
Configuración recomendada
1. Activá una app autenticadora
Guardá el código de configuración o la clave semilla que la plataforma muestra al vincularla, en un medio cifrado o físico. Sin eso, perder el teléfono significa perder el acceso al segundo factor.
2. Sumá una passkey o llave física si está disponible
Una passkey queda vinculada al dominio, lo que la vuelve resistente a páginas falsas: no se puede "dictar" ni pegar en un sitio clonado. Registrá siempre un segundo método de respaldo.
3. Sacá el SMS como método principal
Si la plataforma lo permite, dejá el SMS solo como respaldo o desactivalo una vez que tengas dos métodos fuertes configurados.
4. Protegé también el correo
El correo interviene en restablecimientos y avisos. Debe tener su propio segundo factor, sin reglas de reenvío desconocidas ni sesiones activas que no reconozcas.
5. Reforzá la línea telefónica
Consultá con tu operador qué controles ofrece para impedir portaciones o cambios de SIM no autorizados, y activá un PIN de tarjeta si está disponible.
Lo que nunca hay que hacer
- dictar, reenviar o pegar un código temporal, por ningún canal;
- guardar los códigos de recuperación en la misma nube que la contraseña;
- instalar una app de "verificación" enviada por mensaje;
- aceptar una notificación push de inicio de sesión que no iniciaste;
- confiar en un mensaje solo porque llegó al hilo de SMS habitual de la plataforma.
El soporte legítimo nunca necesita tu código. Pedirlo es una de las señales de alerta más frecuentes, y el método para comprobar si un canal es real está en cómo verificar el dominio y los canales oficiales.
Si sospechás un SIM swap
- Contactá a tu operador desde otra línea y pedí el bloqueo inmediato.
- Desde un dispositivo confiable, cambiá primero la contraseña del correo y después la del exchange.
- Cerrá todas las sesiones activas y revocá claves API.
- Revisá y quitá métodos 2FA que no reconozcas.
- Controlá la lista de direcciones de retiro.
- Conservá horarios, capturas e identificadores para el reporte.
El resto de los controles previos está en cómo proteger una cuenta de exchange antes de depositar.
Control final
- app autenticadora activa con respaldo guardado aparte;
- passkey o llave física registrada si la plataforma lo permite;
- SMS fuera del rol de método principal;
- correo con segundo factor propio;
- línea telefónica con PIN o control de portación;
- plan de reacción escrito y accesible sin el teléfono.
Fuentes oficiales
Riesgo: ningún método elimina por completo el riesgo de acceso no autorizado. Estos controles reducen los vectores más frecuentes, pero dependen de la plataforma, del dispositivo y de tus propias prácticas. Esta guía es educativa y no constituye asesoramiento financiero, legal ni fiscal.